OWASP Top 10: Threats and Fixes
Mind Maps diagram · made in Skemio
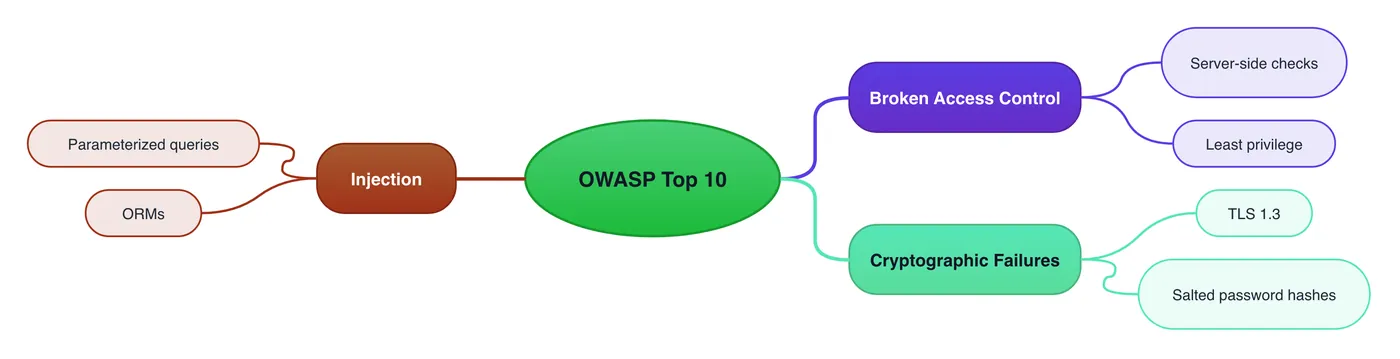
What it shows
- Broken access control requires server-side checks and least privilege.
- Injection risks are eliminated using parameterized queries and ORMs.
- Cryptographic failures demand TLS 1.3 and salted password hashes.
The takeaway
Security is never an add-on; secure defaults and strict input validation stop most exploits.
- #CyberSecurity
- #OWASP
- #AppSec
- #InfoSec
- #WebSecurity
- #DevSecOps