SSO Identity Provider Integration Flow
Use Case Diagrams · made in Skemio
What it shows
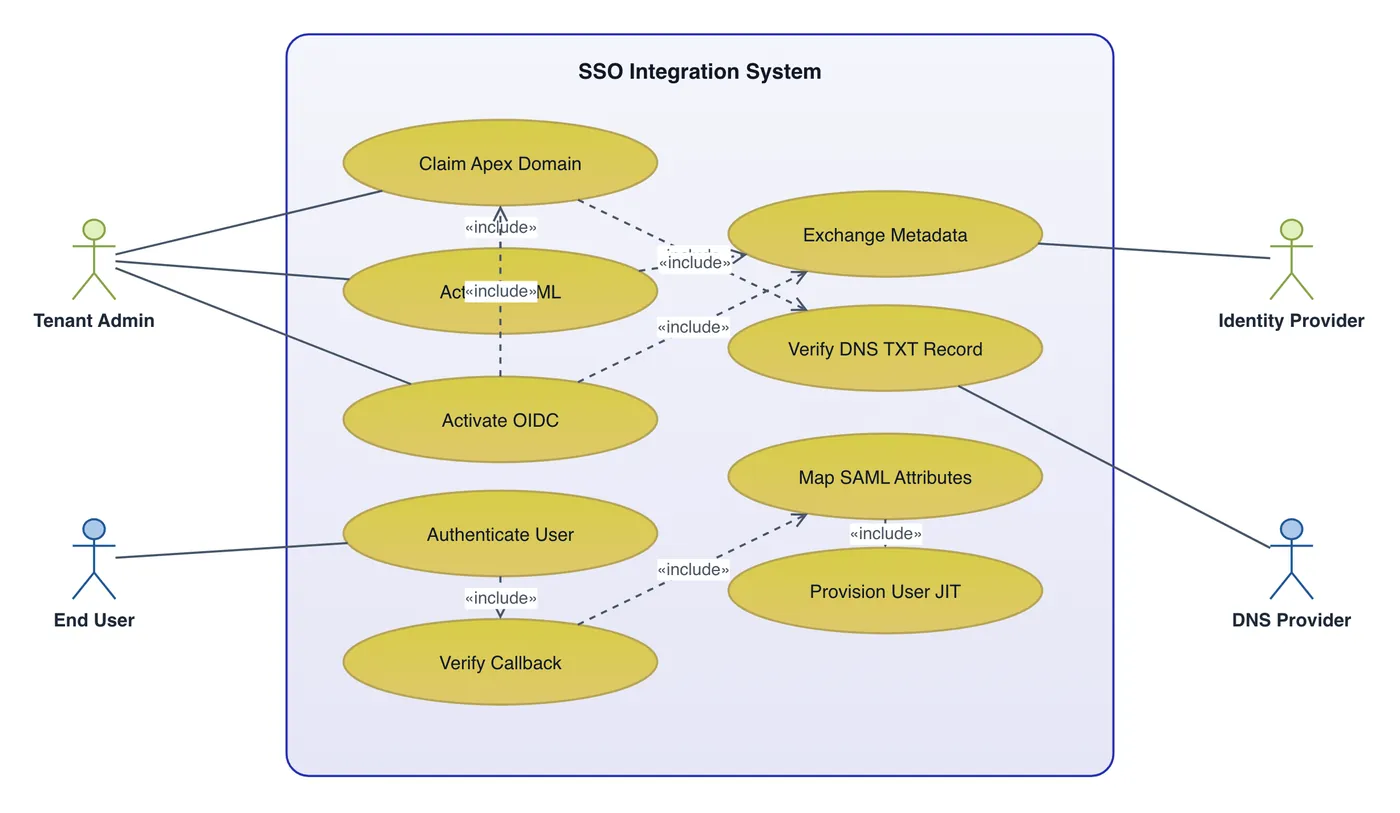
- Claim apex domains via DNS TXT records before activating SAML or OIDC
- Use Just-In-Time (JIT) provisioning to automatically hydrate user records
- Map SAML attribute statements to default tenant roles during callback verification
The takeaway
Verify domain ownership prior to metadata exchange to prevent account takeover risks in multi-tenant SSO.
- #SSO #Security #IdentityManagement #SAML #DevSecOps #EnterpriseTech